冒充“crypto”加密交易所快速收割韭菜,狗推聊天界面曝光,手段极其恶劣。
|今日正文1778字 预计阅读5分钟 国庆节结束,大家都开始进入工作状态,望读者们过好每一天,少些烦恼。当然更多的是愿大家都能擦亮双眼,远离网络陷阱,守护好自己的钱袋子。
国庆节结束,大家都开始进入工作状态,望读者们过好每一天,少些烦恼。当然更多的是愿大家都能擦亮双眼,远离网络陷阱,守护好自己的钱袋子。
前车之鉴后事之师,今天要说的盘口其实在节前就已经发生了单割,但恰逢假期大家注意力分散,如今复盘其完整套路。
先说结果,该“crypto”盘口还活着,受害人已经在国庆节前被单割,狗推也注销对应社交账号。
说起来也是悲催,参与时间才一天就被收割,客服以账户被黑客攻击为由,要求受害人缴纳激活金以解冻账户。
没看错,参与时间仅一天,这是小编见到最快的单割案例。
“SafeX安信”聊天软件是目前除了“TG”以外最为猖獗的引流渠道,诈骗团伙利用其私密性强、监管难度大的特点,精准筛选目标群体,实施步步为营的诱导话术。
小编知道在盘圈内很多投资人每天就是在询问哪里有新盘,都想薅羊毛,殊不知这种急于求成的心态恰恰是骗子最渴望的突破口。
进入并使用“安信”的双方都有目的性,心知肚明,就看谁棋高一着。
咱们这位受害人,就在寻找项目中被某狗推盯上,对方伪装成资深玩家分享内幕消息,并不停“妹妹”暧昧的称呼拉近心理距离,
中途为了证明自己人帅多金,还发送了身份证(李某明)以及人设图片,进一步降低受害人警惕性。
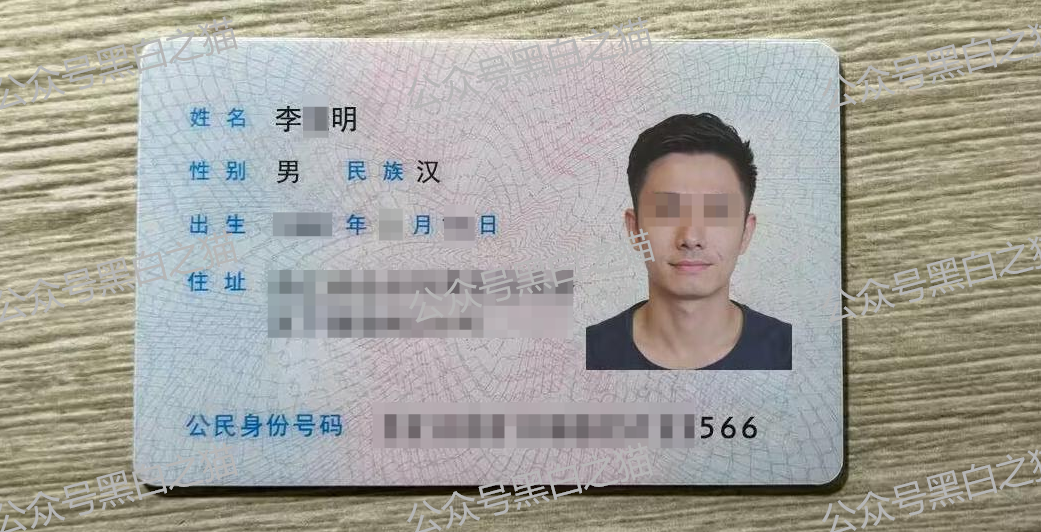
岂不知,这些精心伪造的身份信息不过是诈骗团伙批量生成的虚假人设,受害人缺少必要的核实意识,轻易相信了对方。
事后受害人提供资料的时候,小编明确告知了这个身份证虚假的地方,关于人设图片通过溯源找到了盗图来自某社交媒体的同款人物,源自马来西亚。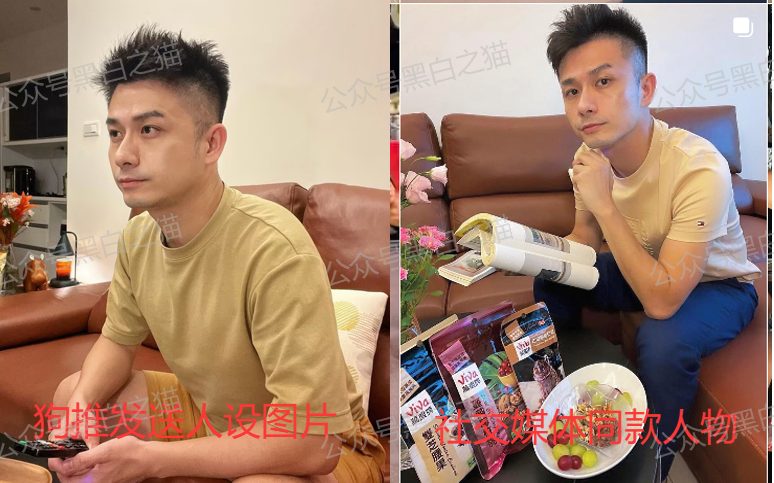
狗推李某明最终成功推送伪冒的“crypto”交易所下载链接,受害人信以为真,认为是项目早鸟,积极的在虚假平台充值。
该平台界面高度仿冒知名交易平台,这狮子的头像,小编已经碰到不少类似的山寨盘,其核心逻辑无非是利用信息差诱导用户投入资金。
黄鼠狼给鸡拜年,没安好心,哄“妹妹”赚钱的背后往往隐藏着更深的陷阱。
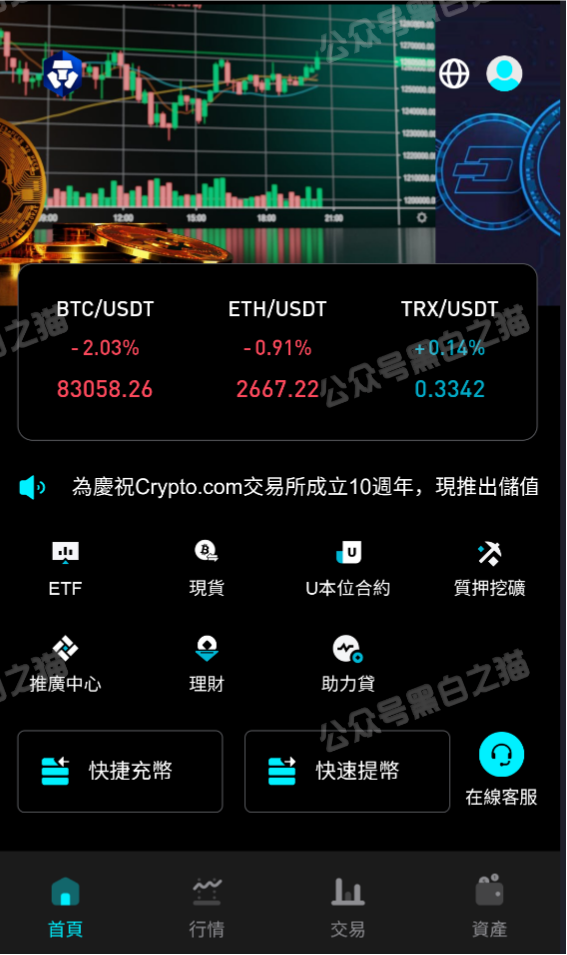
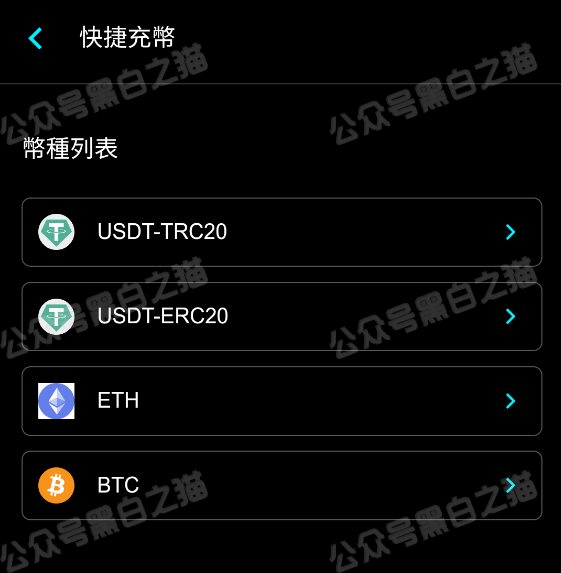
其他项目截图就不发了,和大多数虚拟币资金盘没有区别,无非是臆造的项目名称罢了。
小编关注的是充值后资金流向,这也是间接告知参与人,其资金如何流入了诈骗团伙控制的私人账户。
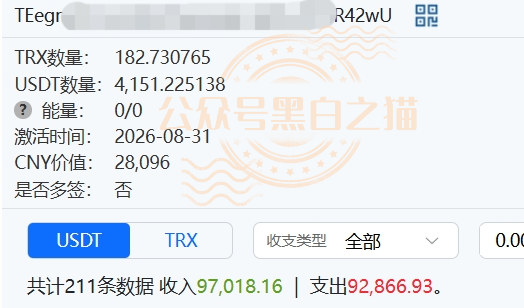
截止写文章当日,经查询,此地址为充值钱包地址,每天汇总金额流向尾数casD钱包地址,然后抽出一部分做为出金放在尾数Fdn9钱包地址。
耐人寻味的是充值地址激活时间才1个多月,向激活5个月的老地址进行大额资金归集,根据地址变化发现,该团伙是长期运作多个短线诈骗项目,每个盘口的存活周期极短。
受害人仅参与一天便遭遇所谓“黑客攻击”,账户被冻结无法提现,李某明以各种借口推脱,并迅速注销“安信”账号消失。
客服的理由更奇葩,要求受害人提供客户虚拟币秘钥以协助“技术修复”为由实施二次诈骗,还要扣除所谓20%手续费。
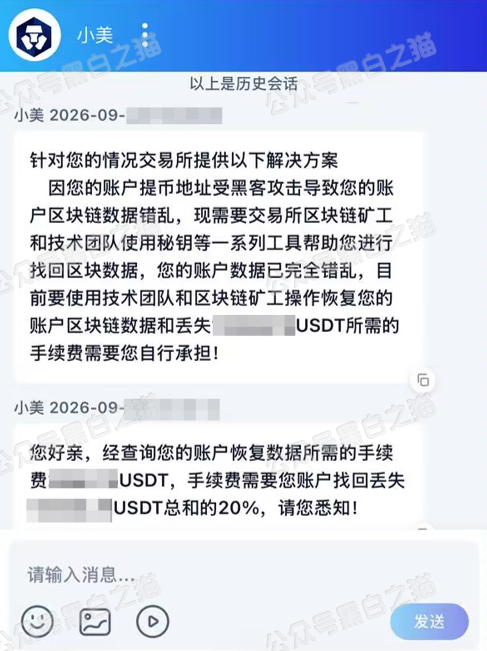
只要懂一点区块链常识就知道交出秘钥的后果。这种简直是丧尽天良,欺负受害人缺乏专业知识,企图通过索要私钥进一步榨干剩余价值。
这种手段极其恶劣,彻底暴露了诈骗团伙的贪婪本质。
项目方狗推李某明每天在各个社交媒体“游荡”,专门搜寻那些急于寻找高收益投资渠道的潜在受害者。
百闻不如一见,有图有真相,来源真实,各位看完截图自然会大吃一惊。
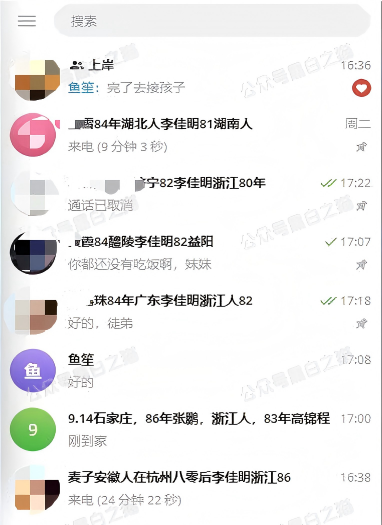
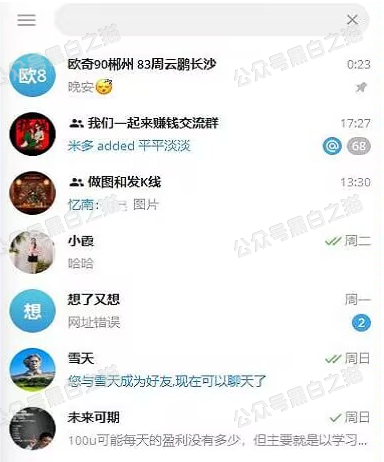
从以上截图信息中可知,李某明的籍贯和年龄是根据聊天对象位置与年龄来不停变换,其次有同伙单独制作假图和K线提供使用;
最重要的是小编特别划了红线框地方,那是狗推同伙陈某德的对话,明确时间期限后对参与人单割的指示。
细思极恐的在于,他一个人操控多少个虚假账号,同时和多少女性在聊,每个女性的情况摸得清清楚楚,针对不同受害者的心理弱点量身定制话术,并做了详细标注。
试问,这截图上的每个女性是不是项目方棋盘上的待宰羔羊,在盘圈还有多少女性投资者能幸免于难?
因篇幅有限,有些图就不发了,关于技术探索暂不做阐述。
甄别是反诈的开始,小编给读者们留个话题,文章开头说身份证是假的?主要假在哪里?
欢迎在评论区分享你的观察与推理,帮助更多人提升防范意识。